
SSL/TLS协议和浏览器之间是什么关系?
SSL/TLS协议与浏览器之间属于“安全通信标准”和“客户端实现”的关系。
SSL/TLS协议规定了浏览器与服务器如何建立加密连接,包括数据加密、身份验证以及通信完整性保护。
而浏览器作为HTTPS客户端,负责执行TLS协议流程,并验证服务器返回的SSL证书是否可信。
简单理解:
- SSL/TLS协议:负责解决数据如何安全传输。
- SSL证书:负责证明服务器身份是否可信。
- 浏览器:负责执行TLS连接,并判断是否允许用户访问。
当浏览器无法验证服务器证书时,就会阻止连接,并显示您的连接不是私密连接
或者:NETERR_CERT_AUTHORITY_INVALID;NETERR_CERT_DATE_INVALID 等安全错误。
浏览器访问HTTPS网站时发生了什么?
用户访问:
https://www.example.com
浏览器并不会直接加载网页,而是先与服务器建立TLS安全连接。
完整流程如下:
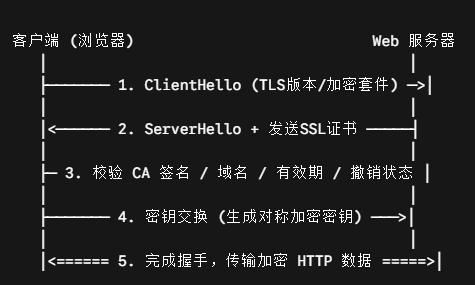
只有TLS握手成功后,浏览器才会继续请求网页内容。
SSL/TLS协议主要负责什么?
TLS协议主要承担三个任务:
1. 加密浏览器与服务器之间的数据
HTTP协议默认采用明文传输。
例如:
用户名:admin
密码:123456
如果攻击者在网络链路中监听数据,就可能直接获取用户信息。
HTTPS通过TLS建立加密通道:
用户数据

↓

TLS加密

↓

服务器解密
即使数据包被截获,也无法直接读取其中内容。
目前主流TLS通信一般采用:
- AES-GCM
- ChaCha20-Poly1305
等现代加密算法。
2. 防止数据在传输过程中被修改
TLS不仅负责加密,还负责完整性保护。
例如用户提交:
订单金额:1000元
如果攻击者尝试修改为:
订单金额:10元
TLS完整性校验会发现数据已经改变,连接会被终止。
因此HTTPS能够有效防止:
- 网络监听;
- 数据篡改;
- 中间人攻击。
3. 协助浏览器验证服务器身份
TLS协议本身只能建立安全通信,并不能判断:“连接的服务器是不是正确的网站”。这个任务由SSL证书完成。
例如用户访问:
https://pay.example.com
浏览器会检查服务器提供的证书:
- 是否包含该域名;
- 是否由可信CA签发;
- 是否仍在有效期;
- 证书链是否完整。
验证通过后,浏览器才建立信任。
浏览器如何验证SSL证书?
浏览器收到服务器发送的SSL证书后,会执行多个检查步骤。
1. 检查域名是否匹配
SSL证书必须包含用户访问的域名。
例如访问:
www.example.com
但证书只包含:
test.example.com
浏览器会提示:
NET::ERR_CERT_COMMON_NAME_INVALID
目前浏览器主要检查证书中的 SAN(Subject Alternative Name)字段。
2. 检查证书有效期
每张SSL证书都有:
Not Before
Not After
两个时间字段。
如果:
- 证书已经过期;
- 系统时间错误;
- 证书尚未生效;
浏览器都会阻止访问。
常见错误:
NET::ERR_CERT_DATE_INVALID
3. 验证CA信任链
SSL证书并不是单独存在的。
完整信任关系如下:
网站SSL证书

↓

中间CA证书

↓

根CA证书

↓

浏览器/系统信任库
浏览器会逐级验证证书签名。
如果服务器漏配置中间证书可能出现:ERR_CERT_AUTHORITY_INVALID 等错误。
4. 检查浏览器安全策略
现代浏览器还会检查:
- 证书透明度(CT日志);
- 签名算法安全性;
- TLS协议版本;
- 加密套件安全等级。
如果服务器仍使用:
- TLS 1.0;
- TLS 1.1;
- SHA-1;
现代浏览器可能拒绝建立连接。
为什么不同浏览器对SSL证书判断可能不同?
SSL/TLS协议标准是统一的,但不同浏览器的安全策略并不完全一样。
主要区别包括:
| 浏览器 | 信任体系 |
|---|---|
| Chrome | Chrome Root Store |
| Edge | Chromium安全体系 |
| Firefox | Mozilla Root Store |
| Safari | Apple系统根证书库 |
因此极少情况下可能出现:
- Chrome可以访问;
- Firefox提示不信任;
原因通常是根证书库或安全策略不同。
浏览器提示HTTPS不安全的常见原因
SSL证书过期
解决方法重新申请并部署新的SSL证书。
SSL证书链配置错误
例如服务器只配置:
server.crt
但缺少:
Intermediate CA
导致浏览器无法完成信任链验证。
域名与证书不匹配
例如访问:
api.example.com
但证书没有包含该域名。
页面存在混合内容
网站虽然使用:
https://
但是页面仍加载:
http://image.example.com
浏览器会提示存在不安全资源。
TLS 1.2和TLS 1.3对浏览器有什么影响?
目前主流浏览器已经停止支持:
| 协议 | 状态 |
|---|---|
| SSL 3.0 | 已废弃 |
| TLS 1.0 | 已废弃 |
| TLS 1.1 | 已废弃 |
| TLS 1.2 | 主流支持 |
| TLS 1.3 | 推荐使用 |
生产网站建议开启:
TLS 1.2 + TLS 1.3
这样可以兼顾安全性和浏览器兼容性。
常见问题 FAQ
Q:SSL/TLS协议是不是SSL证书?
A:不是。
SSL/TLS协议负责建立加密通信,而SSL证书负责证明服务器身份。两者结合后,才能形成完整的HTTPS安全体系。
Q:浏览器为什么相信SSL证书?
A:因为浏览器内置了可信CA根证书。当服务器返回证书后,浏览器会验证证书签名、域名、有效期以及证书链是否正确。
Q:安装SSL证书后浏览器仍提示不安全怎么办?
A:常见原因包括证书过期、域名不匹配、中间证书缺失以及网页存在HTTP混合内容。可以使用SSL证书检测工具检查服务器配置。
Q:TLS 1.3一定比TLS 1.2安全吗?
A:TLS 1.3采用更现代的密码算法和更简化的握手流程,安全性和性能都有提升。但TLS 1.2在正确配置安全密码套件的情况下,目前仍然可以安全使用。
总结SSL/TLS协议和浏览器之间关系
SSL/TLS协议负责保护浏览器与服务器之间的数据通信,而浏览器负责执行TLS握手并验证SSL证书可信性。
HTTPS能够正常工作,需要三部分共同配合:
- TLS协议提供加密通信;
- SSL证书提供网站身份认证;
- 浏览器负责验证和执行安全策略。
理解三者之间的关系,可以帮助管理员更准确地排查HTTPS访问异常,并正确完成SSL证书部署。





 京公网安备11010502031690号
 网站经营企业工商营业执照

















