SSL/TLS证书申请过程中,证书颁发机构(CA)需要确认申请者是否拥有该域名或组织的控制权,这个过程称为 证书验证(Certificate Validation)。
不同类型的SSL证书,验证要求不同:
目前常见的SSL/TLS验证方式主要包括:
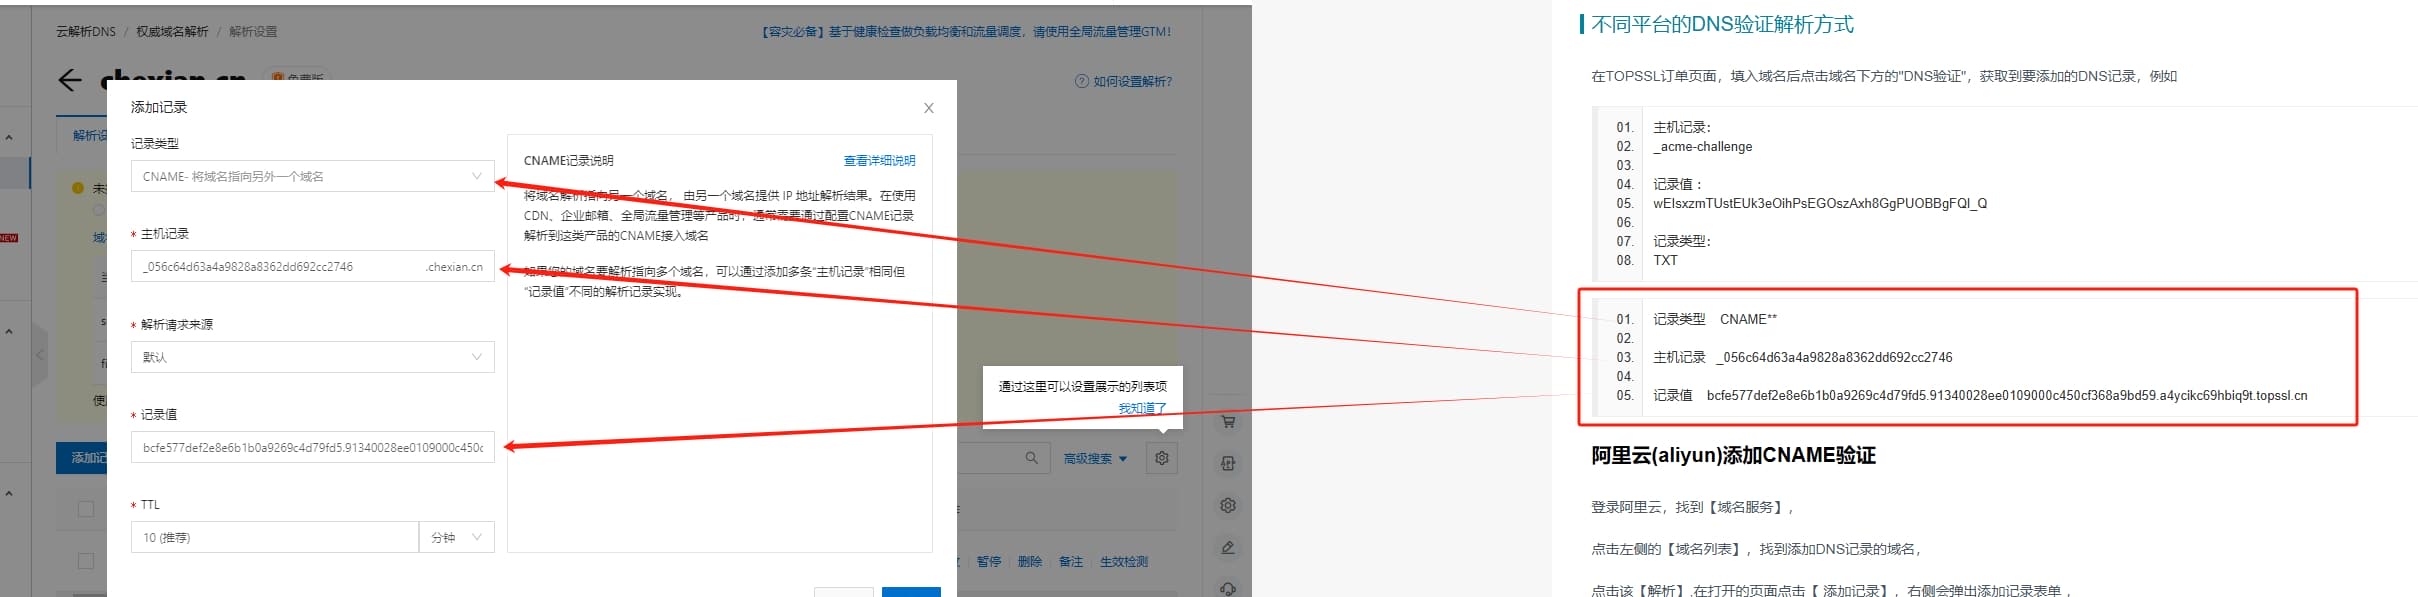
DNS验证是目前最常用的域名验证方式之一,尤其适用于通配符SSL证书和自动化签发场景。
验证流程:
例如:
CA要求添加:
_acme-challenge.example.com

TXT:

x7a8bc9dxxxx
CA检测到该TXT记录后,即确认申请者拥有该域名控制权。
例如申请:*.example.com 必须使用DNS验证。
HTTP文件验证(HTTP-01)是DV证书最常见的验证方式之一。
验证流程:
http://example.com/.well-known/acme-challenge/
例如访问:
http://example.com/.well-known/acme-challenge/test.txt
返回:
abc123xyz456
验证即可通过。
需要确保:
邮箱验证是早期SSL证书常见方式,目前DV证书使用较少。
CA会向指定邮箱发送验证邮件。
常见邮箱:
admin@example.com

administrator@example.com

hostmaster@example.com

postmaster@example.com

webmaster@example.com
用户点击邮件中的验证链接即可完成。
优点:
缺点:
OV和EV SSL证书除了验证域名,还需要确认申请企业真实存在。
验证内容包括:
CA会检查:
例如:
Company Name:
Example Technology Ltd.

Registration Status:
Active
CA可能通过:
确认申请人与企业存在关联。
EV证书审核更加严格,可能包括:
适用于:
普通SSL证书一般绑定域名,例如:
www.example.com
但部分场景需要直接保护公网IP:
https://203.0.113.10
此时可以申请IP SSL证书。
CA需要验证:
需要注意:
以下地址不能申请公网SSL证书:
192.168.x.x

10.x.x.x

172.16.x.x - 172.31.x.x

127.0.0.1
因为这些属于私有网络地址。
| SSL证书类型 | DNS验证 | HTTP验证 | 邮箱验证 | 企业审核 |
|---|---|---|---|---|
| DV SSL证书 | ✓ | ✓ | ✓ | × |
| OV SSL证书 | ✓ | ✓ | 部分支持 | ✓ |
| EV SSL证书 | ✓ | ✓ | × | ✓✓ |
| 通配符SSL证书 | ✓ | × | × | 根据类型 |
目前 Let's Encrypt、ZeroSSL 等免费证书主要使用 ACME协议自动验证。
常见挑战方式:
自动创建:
.well-known/acme-challenge/
验证文件。
适合:
自动创建:
_acme-challenge TXT记录
适合:
例如:
acme.sh --issue \
-d example.com \
-d *.example.com \
--dns dns_cf
根据实际环境选择:
| 场景 | 推荐验证方式 |
|---|---|
| 普通企业官网 | HTTP验证 / DNS验证 |
| CDN网站 | DNS验证 |
| 通配符证书 | DNS验证 |
| 多服务器部署 | DNS验证 |
| 内网系统 | DNS验证+公网域名 |
| 企业OV/EV证书 | DNS验证+企业审核 |
| 自动续期 | DNS API自动验证 |
A:最常见的是DNS记录未生效、HTTP验证文件无法访问、域名解析指向错误或防火墙拦截CA验证请求。
A:不需要。DNS验证只需要在域名解析管理后台添加TXT记录,与网站服务器配置无关。
A:因为通配符证书保护整个一级域名下的所有子域名,CA无法通过单个网页文件确认控制权,因此规定必须通过DNS记录验证。
A:需要。CA不会直接延长旧证书有效期,每次续期都需要重新完成域名控制权验证,只是部分自动化平台可以复用已有验证流程。
从SSL/TLS证书生命周期管理角度来看,验证方式决定了证书申请和续期的自动化程度。个人网站一般选择HTTP验证即可,而企业、多服务器、通配符证书场景更推荐采用DNS验证,通过DNS API实现自动续期,降低人工维护成本。
## 为什么越来越多企业选择通配符SSL证书? 随着企业数字化业务不断扩展,一个网站往往不再只有一个域名,而是同时拥有官网、商城、API、后台、邮件、CDN、测试环境等多个子域名。如果仍然为每个子域名单独申请SSL证书,不仅采购成本高、部署复杂,后续续期和管理也会变得越来越困难。 **[通配符SSL证书](https://www.topssl.cn/ssl/wildcard)(Wildcard SSL Certificate)正是针对这一需求诞生的解决方案。** 一张证书即可保护一个主域名下所有一级...
查看详情## 网络安全的网络钓鱼是什么? 网络钓鱼是一种典型的网络欺诈行为,攻击者通过伪造可信身份(如银行、电商平台或邮箱服务商),诱导用户主动泄露账号密码、银行卡号、身份证号等敏感信息。它不依赖技术漏洞,而是利用人性弱点实施社会工程学攻击。在当前HTTPS普及背景下,攻击者常借助免费SSL证书让钓鱼网站显示“小锁”图标,大幅降低用户警惕性。 该问题属于Web安全与PKI交叉领域,需结合浏览器信任机制与用户行为特征综合分析。 ## 怎么识别网络...
查看详情## 付费SSL证书有什么优势? 付费SSL证书是由商业CA(Certificate Authority,证书颁发机构)提供的SSL/TLS数字证书服务,相比免费SSL证书,它不仅提供基础的HTTPS加密能力,还增加了企业身份验证、品牌信任展示、技术支持、证书管理服务等附加价值。 需要明确的是,**免费SSL证书和付费SSL证书在TLS加密算法上没有本质区别**。两者都可以使用RSA 2048位、ECC等现代密码算法建立HTTPS加密连接。付费证书的主要优势并不在“加密更强”,而在于**身...
查看详情## 适合ERP系统使用的SSL证书有哪些? **ERP系统常用的SSL证书包括OV SSL证书、通配符SSL证书、多域名SSL证书(SAN)以及国密SSL证书。** 一般选择方式如下: * **企业ERP门户:推荐OV SSL证书** * **SAP、Oracle、用友、金蝶等多模块ERP:推荐通配符SSL证书** * **ERP与OA、CRM、API多个系统整合:推荐SAN多域名SSL证书** * **政府、金融、国企信创ERP:推荐国密SSL证书** * **测试环境:可使用免费DV SSL证书** ERP系统涉及财务、客户、供应链等敏感业...
查看详情## SSL证书怎么续签? SSL证书续签需要重新申请一张新的证书,而不是直接延长原证书有效期。 具体流程包括提交续签申请、完成域名验证、下载新证书文件,并替换服务器中的旧证书配置。 一般建议在证书到期前15至30天启动续签,避免因验证失败或部署延迟导致HTTPS访问中断。 --- ## SSL证书续签的核心原理与流程 续签本质上是一次全新的证书申请过程:从生成密钥对(CSR)、重新完成域名控制权验证(DCV),到 CA 机构签发新文件,最后将新证书部署至...
查看详情> 本文属于「SSL证书类型大全」专题内容,查看更多相关内容:→ [SSL证书类型大全:DV、OV、EV、通配符、多域名全面解析](https://www.topssl.cn/ssl-types) --- ## 多域名SSL证书是什么? [多域名SSL证书](https://www.topssl.cn/ssl/san)(Multi-Domain SSL Certificate),也称为 **SAN SSL证书**,是一种可以在**一张SSL证书中同时保护多个不同域名**的数字证书。 与普通单域名SSL证书只能保护一个域名不同,多域名证书通过 X.509 标准中的 *...
查看详情## 免费SSL证书有什么特点? 免费SSL证书最大的特点是**成本低、申请快、部署简单**,适合个人网站、小型项目以及开发测试环境使用。 与商业SSL证书相比,免费证书通常采用自动化验证方式,通过 ACME 协议完成域名控制权验证,无需提交企业资料或人工审核,因此可以快速签发。 但免费并不代表没有限制。当前主流免费SSL证书一般只提供 **DV(域名验证)类型**,主要解决网站 HTTPS 加密问题,无法证明网站背后的企业身份,也需要依靠自动续期机制长...
查看详情## Certum是什么? Certum 是一家来自波兰的数字认证机构(CA,Certificate Authority),成立于1998年,隶属于欧洲 IT 服务集团 Asseco Data Systems。 作为欧洲较早开展数字认证业务的 CA 机构之一,Certum 长期提供 SSL/TLS 证书、代码签名证书、电子邮件证书以及电子签名服务,业务覆盖网站身份认证、软件可信发布和企业数字身份管理等领域。  [Certum 的...
查看详情## 组织验证型SSL证书是什么?是OV SSL证书吗? **OV SSL证书,也称组织验证型SSL证书,是由CA机构在验证企业或组织真实身份后签发的SSL/TLS数字证书。** 与只验证域名控制权的 DV SSL 证书不同,OV SSL证书除了完成域名验证外,还需要 CA 机构审核申请单位的组织信息,例如企业名称、注册地址以及申请主体真实性。若想了解更多基础定义,可参考[什么是SSL证书?](https://www.topssl.cn/what-is-ssl-certificate)。 因此,OV SSL证书不仅能够为...
查看详情## SSL端口是什么? SSL端口是指运行 SSL/TLS 加密通信服务的网络端口。 需要注意的是,**端口本身并不提供加密功能**,真正负责数据加密的是 TLS 协议。端口只是帮助客户端找到对应的网络服务。 例如: ``` https://www.example.com ``` 浏览器默认连接: ``` 服务器IP:443端口 ``` 随后通过 TLS 协议建立加密连接。 因此: * 443 是 HTTPS 默认端口; * SSL证书绑定的是域名,而不是端口; * 同一张SSL证书也可以用于其他HTTPS端口,例如8443...
查看详情## Thawte是什么? **Thawte(赛门铁克时期也称 Thawte SSL)是一家全球知名的数字证书颁发机构(CA,Certificate Authority),成立于1995年,总部位于南非。它主要提供 SSL/TLS证书、代码签名证书以及身份认证服务,是全球较早进入数字证书领域的商业CA品牌之一。** [Thawte ](https://www.topssl.cn/thawte)最初因提供国际化数字证书服务而闻名,是全球第一批获得浏览器信任的 CA 机构之一。其根证书长期被主流操作系统和浏览器信任,可用于全...
查看详情本文面向开发运维与系统架构人员,针对“无域名直连”场景下的 HTTPS 加密需求,围绕公钥基础设施(PKI)中的公网 IPv4/IPv6 控制权校验机制、ACME 协议自动化部署、短周期证书(Short-Lived Certificates)生命周期管理以及 X.509 证书的 IP SAN 字段扩展进行实操解析,厘清免费 IP SSL 证书与域名证书的区别及适用边界。 ## 免费IP地址证书是什么? **免费IP地址证书是指免费签发、直接绑定公网IP地址的SSL/TLS证书。** 与常见 SSL 证书不同,普...
查看详情## ERR\_SSL\_PROTOCOL\_ERROR错误怎么解决? `ERR_SSL_PROTOCOL_ERROR` 是浏览器访问 HTTPS 网站时出现的一类 SSL/TLS 连接错误,表示浏览器与服务器在建立加密连接时,TLS 握手没有成功完成。 与“证书过期”“证书域名不匹配”等证书验证错误不同,`ERR_SSL_PROTOCOL_ERROR` 通常发生在证书校验之前,常见原因包括: * SSL证书与私钥不匹配; * 中间证书链缺失; * TLS协议版本不兼容; * 服务器443端口配置异常; * CDN或负载均衡HTTPS配置错...
查看详情## SSL证书加密算法有哪些? [SSL证书](https://www.topssl.cn/what-is-ssl-certificate)使用的加密算法并不是一种单独算法,而是由多种密码算法共同组成。 在 HTTPS 通信过程中: * 非对称加密算法用于身份认证和密钥交换; * 对称加密算法用于高速数据传输; * 哈希算法用于数据完整性校验。 这些算法通过 TLS 密码套件(Cipher Suite)组合工作,共同保障网站通信安全。 常见 SSL/TLS 加密算法包括: * RSA * ECC * ECDHE * AES * ChaCha20 ...
查看详情## cPanel是什么? **cPanel是一款基于Linux服务器的Web主机控制面板(Web Hosting Control Panel),用于通过可视化界面管理网站、域名、数据库、邮箱、SSL证书以及服务器资源。** 相比传统通过SSH命令行管理服务器,cPanel将常见运维操作封装成图形化功能,例如: * 添加网站域名; * 创建数据库; * 管理FTP账号; * 安装SSL证书; * 配置DNS解析; * 管理企业邮箱; * 查看服务器运行状态。 目前,cPanel主要应用于虚拟主机、独立服务器、云服务器以...
查看详情## GlobalSign是什么公司? **GlobalSign(GlobalSign Inc.)是一家全球知名的数字证书认证机构(CA,Certificate Authority),主要提供 SSL/TLS 证书、代码签名证书、电子邮件安全证书以及企业身份认证服务。** 作为全球较早进入数字身份安全领域的 CA 机构之一,GlobalSign 的根证书被主流浏览器、操作系统和移动设备广泛信任,其 SSL/TLS 证书被大量应用于企业官网、金融系统、政府网站、云服务平台以及物联网设备中。 是全球领先的数字证书认证机构(CA,Certificate Authority)和 PKI(Public Key Infrastructure,公钥基础设施)解决方案提供商,主要提供 SSL/TLS 证书、代码签名证书、S/MIME 邮件证书以及企业级数字身份管理服务。  作为全球高端 SSL 证书市场的重要品牌之一,DigiCert 长期服务于金...
查看详情## SSL签章是什么? **SSL签章(SSL Site Seal,SSL安全签章)是由SSL证书颁发机构(CA)提供的一种网站安全标识,用于向访问者证明当前网站已经部署SSL/TLS证书,并经过可信CA机构验证。** 网站[安装SSL证书](https://www.topssl.cn/ssl-install)后,可以将CA提供的动态安全签章展示在网页中,用户点击签章后,通常可以查看网站证书信息、企业身份信息、证书有效期以及签发机构等内容。 简单来说: * **SSL证书**负责建立 HTTPS 加密连接; * *...
查看详情
TopSSL是一站式SSL证书服务平台,提供免费SSL证书申请、商业SSL证书服务及HTTPS安全解决方案,支持DV、OV、EV、通配符和国密SSL证书服务。2004-2026 © 北京传诚信 版权所有 | 北京市朝阳区鹏景阁大厦16层


 京公网安备11010502031690号
 网站经营企业工商营业执照