
常见的 SSL/TLS 验证方式
SSL/TLS证书申请过程中,证书颁发机构(CA)需要确认申请者是否拥有该域名或组织的控制权,这个过程称为 证书验证(Certificate Validation)。
不同类型的SSL证书,验证要求不同:
- **DV SSL证书(域名型)**:只验证域名控制权;
- **OV SSL证书(企业型)**:验证域名控制权和企业身份;
- **EV SSL证书(增强型)**:进行更严格的组织身份审核。
目前常见的SSL/TLS验证方式主要包括:
- DNS验证(DNS Challenge)
- HTTP文件验证(HTTP-01 Challenge)
- 邮箱验证(Email Approval)
- 企业身份验证(Organization Validation)
- IP地址验证(IP Validation)
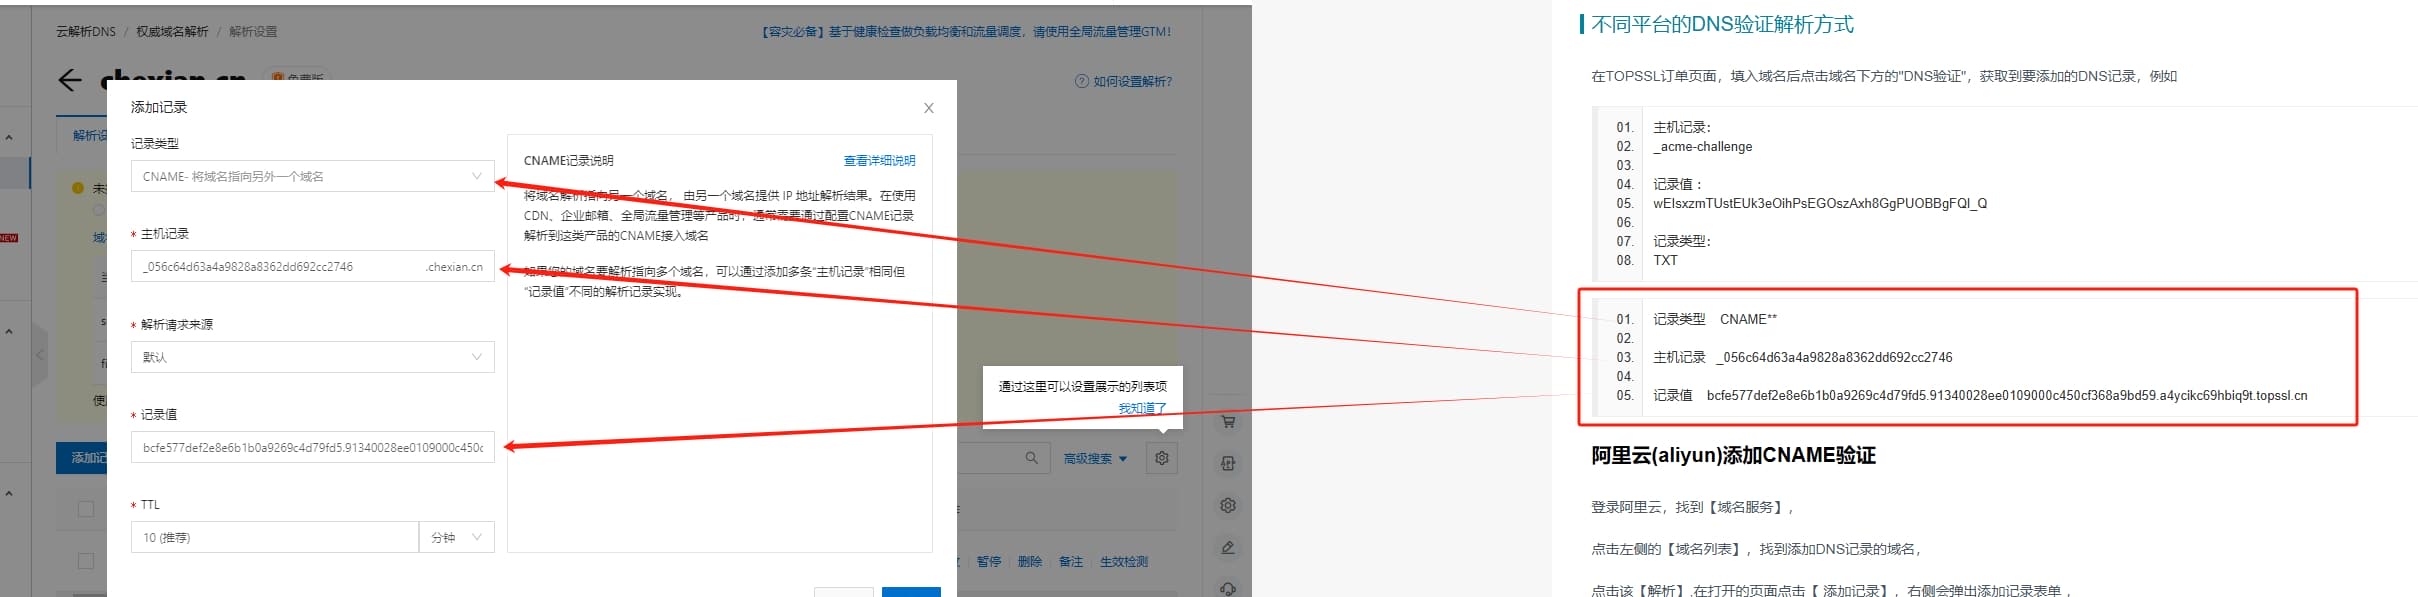
DNS验证:通过域名解析证明控制权
DNS验证是目前最常用的域名验证方式之一,尤其适用于通配符SSL证书和自动化签发场景。
验证流程:
- CA生成一条随机验证字符串;
- 用户登录域名DNS管理平台;
- 添加指定TXT记录;
- CA查询DNS解析结果;
- 匹配成功后完成验证。
例如:
CA要求添加:
_acme-challenge.example.com

TXT:

x7a8bc9dxxxx
CA检测到该TXT记录后,即确认申请者拥有该域名控制权。
DNS验证优势
- 支持通配符SSL证书;
- 不需要修改网站服务器;
- 适合自动化续期;
- 不受HTTP访问限制。
适用场景
- 通配符SSL证书;
- 多服务器部署;
- CDN环境;
- 无法开放80端口的网站。
例如申请:*.example.com 必须使用DNS验证。
HTTP文件验证:上传指定验证文件
HTTP文件验证(HTTP-01)是DV证书最常见的验证方式之一。
验证流程:
- CA生成验证文件;
- 用户上传到网站指定目录:
http://example.com/.well-known/acme-challenge/
- CA访问该URL;
- 验证文件内容正确后签发证书。
例如访问:
http://example.com/.well-known/acme-challenge/test.txt
返回:
abc123xyz456
验证即可通过。
HTTP验证优势
- 操作简单;
- 不需要管理DNS;
- 自动化工具支持广泛。
注意事项
需要确保:
- 网站80端口可访问;
- 防火墙允许CA访问;
- 没有错误重定向;
- CDN缓存不会影响验证文件。
不适合场景
- 内网服务器;
- 无公网访问网站;
- 强制关闭HTTP访问的网站。
邮箱验证:通过管理员邮箱确认
邮箱验证是早期SSL证书常见方式,目前DV证书使用较少。
CA会向指定邮箱发送验证邮件。
常见邮箱:
admin@example.com

administrator@example.com

hostmaster@example.com

postmaster@example.com

webmaster@example.com
用户点击邮件中的验证链接即可完成。
邮箱验证特点
优点:
- 操作简单;
- 不需要修改DNS或服务器。
缺点:
- 必须能够接收指定邮箱邮件;
- 不适合没有企业邮箱的用户。
企业身份验证:OV/EV证书必须流程
OV和EV SSL证书除了验证域名,还需要确认申请企业真实存在。
验证内容包括:
企业注册信息
CA会检查:
- 企业名称;
- 注册地址;
- 注册状态。
例如:
Company Name:
Example Technology Ltd.

Registration Status:
Active
联系方式验证
CA可能通过:
- 企业官网电话;
- 企业公开数据库;
- 官方登记信息。
确认申请人与企业存在关联。
EV增强验证
EV证书审核更加严格,可能包括:
- 企业法律身份;
- 授权联系人;
- 电话确认;
- 业务真实性。
适用于:
- 银行;
- 金融平台;
- 政府网站;
- 大型企业系统。
IP地址验证:用于公网IP证书
普通SSL证书一般绑定域名,例如:
www.example.com
但部分场景需要直接保护公网IP:
https://203.0.113.10
此时可以申请IP SSL证书。
CA需要验证:
- IP地址所有权;
- IP分配机构记录;
- 企业使用授权。
需要注意:
以下地址不能申请公网SSL证书:
192.168.x.x

10.x.x.x

172.16.x.x - 172.31.x.x

127.0.0.1
因为这些属于私有网络地址。
不同SSL证书对应验证方式
| SSL证书类型 | DNS验证 | HTTP验证 | 邮箱验证 | 企业审核 |
|---|---|---|---|---|
| DV SSL证书 | ✓ | ✓ | ✓ | × |
| OV SSL证书 | ✓ | ✓ | 部分支持 | ✓ |
| EV SSL证书 | ✓ | ✓ | × | ✓✓ |
| 通配符SSL证书 | ✓ | × | × | 根据类型 |
ACME自动化验证方式
目前 Let's Encrypt、ZeroSSL 等免费证书主要使用 ACME协议自动验证。
常见挑战方式:
HTTP-01
自动创建:
.well-known/acme-challenge/
验证文件。
适合:
- 单域名;
- 普通网站。
DNS-01
自动创建:
_acme-challenge TXT记录
适合:
- 泛域名;
- 企业自动化部署。
例如:
acme.sh --issue \
-d example.com \
-d *.example.com \
--dns dns_cf
如何选择SSL验证方式?
根据实际环境选择:
| 场景 | 推荐验证方式 |
|---|---|
| 普通企业官网 | HTTP验证 / DNS验证 |
| CDN网站 | DNS验证 |
| 通配符证书 | DNS验证 |
| 多服务器部署 | DNS验证 |
| 内网系统 | DNS验证+公网域名 |
| 企业OV/EV证书 | DNS验证+企业审核 |
| 自动续期 | DNS API自动验证 |
常见问题 FAQ
Q:SSL证书验证失败最常见原因是什么?
A:最常见的是DNS记录未生效、HTTP验证文件无法访问、域名解析指向错误或防火墙拦截CA验证请求。
Q:DNS验证需要修改网站服务器吗?
A:不需要。DNS验证只需要在域名解析管理后台添加TXT记录,与网站服务器配置无关。
Q:通配符SSL证书为什么只能使用DNS验证?
A:因为通配符证书保护整个一级域名下的所有子域名,CA无法通过单个网页文件确认控制权,因此规定必须通过DNS记录验证。
Q:SSL证书续期还需要重新验证吗?
A:需要。CA不会直接延长旧证书有效期,每次续期都需要重新完成域名控制权验证,只是部分自动化平台可以复用已有验证流程。
从SSL/TLS证书生命周期管理角度来看,验证方式决定了证书申请和续期的自动化程度。个人网站一般选择HTTP验证即可,而企业、多服务器、通配符证书场景更推荐采用DNS验证,通过DNS API实现自动续期,降低人工维护成本。





 京公网安备11010502031690号
 网站经营企业工商营业执照

















