
免费SSL证书为什么没有Tomcat格式?
申请免费 SSL 证书后,有些用户会发现下载的证书文件里没有 Tomcat 需要的 .jks 文件,或者自己转换后生成的 JKS 文件显示为 0 字节,打开时还提示密码为空。
这并不代表免费 SSL 证书不能用于 Tomcat。
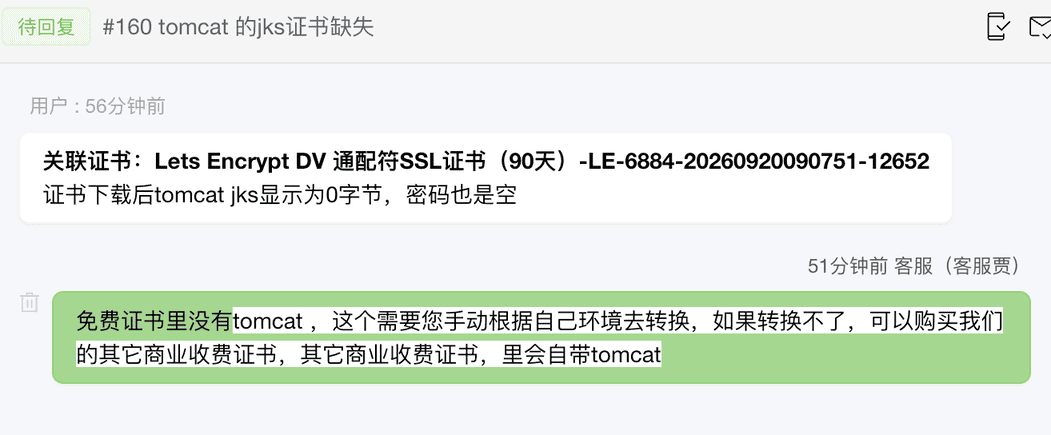
(截图为用户咨询问题)
免费 SSL 证书同样可以部署到 Tomcat,只是很多免费证书产品默认提供的是 PEM、CRT、KEY 等通用格式,而 Tomcat 常用 JKS 或 PKCS#12 密钥库。 因此,下载证书后需要根据 Tomcat 的版本和部署方式进行格式转换。
如果直接把 CRT 文件改成 .jks,或者使用错误的转换方式,就可能出现 JKS 文件为 0 字节、无法导入、密码错误等问题。
为什么免费SSL证书里没有Tomcat?
SSL 证书本身并不存在所谓“Tomcat专用证书”。
CA 签发的证书本质上是 X.509 数字证书,常见文件格式包括:
.crt.cer.pem.key.p12.pfx.jks
其中,.crt、.cer、.pem 主要用于保存证书或证书链;.key 用于保存私钥;.p12 和 .pfx 属于 PKCS#12 密钥库格式,可以同时保存证书和私钥;.jks 则是 Java KeyStore 格式。
因此,Tomcat并不是要求CA必须直接提供一个JKS文件,而是要求服务器能够使用Java支持的密钥库格式。
免费证书平台为了兼容 Nginx、Apache、IIS、CDN、宝塔等不同环境,一般优先提供通用的证书文件,例如:
certificate.crt
private.key
ca-bundle.crt
这些文件可以根据服务器环境转换成 Tomcat 所需要的 PKCS#12 或 JKS 格式。
所以看到免费证书下载页面没有“Tomcat”选项,并不意味着该证书不能用于 Tomcat。
为什么商业SSL证书有时会直接提供Tomcat格式?
商业 SSL 证书的申请和交付流程一般更加完整。
部分商业证书产品会根据用户选择的服务器类型,直接提供:
- Nginx
- Apache
- IIS
- Tomcat
- PFX
- JKS
等对应格式。
这样做的主要目的是减少用户自己转换证书的工作。
而免费 SSL 证书更加倾向于提供原始证书材料,用户需要根据自己的服务器环境进行转换。
因此,两者的主要区别是交付方式不同,并不代表免费证书的加密能力低于商业证书。
例如 Let's Encrypt 签发的 DV 证书,同样属于标准 X.509 TLS 证书,可以部署在 Tomcat、Nginx、Apache 等服务器上。
Tomcat为什么需要JKS或PKCS#12?
Tomcat运行在Java环境中,HTTPS配置需要使用Java能够读取的密钥库。
传统 Tomcat 配置经常使用:JKS
而较新的 Java 环境也广泛支持:PKCS#12
例如:server.p12
或者:server.jks
密钥库中通常需要包含:
- SSL证书
- 对应的私钥
- 必要的中间证书链
也就是说,不能只拿一个 .crt 文件改成 .jks。
这是很多用户第一次部署 Tomcat SSL 时最容易出现的问题。
免费SSL证书怎么转换成Tomcat可以使用的格式?
假设免费 SSL 证书下载后得到:
certificate.crt
private.key
ca-bundle.crt
可以先将证书和私钥转换成 PKCS#12 格式。
例如使用 OpenSSL:
openssl pkcs12 -export \
-in certificate.crt \
-inkey private.key \
-certfile ca-bundle.crt \
-out server.p12 \
-name tomcat
执行过程中会要求设置一个密码,例如:
Enter Export Password:
Verifying - Enter Export Password:
这里设置的密码就是后面 Tomcat 读取 server.p12 时需要使用的密码。
如果使用的是 JDK 自带的 keytool,还可以继续将 PKCS#12 转换为 JKS:
keytool -importkeystore \
-srckeystore server.p12 \
-srcstoretype PKCS12 \
-destkeystore server.jks \
-deststoretype JKS
然后按照提示设置 JKS 密码。
需要注意的是,如果没有私钥,仅仅拥有 CRT 证书文件,是无法正常生成包含私钥的 Tomcat HTTPS 密钥库的。
JKS文件显示0字节是什么原因?
如果转换过程中出现:
server.jks
0 bytes
或者生成了一个空的 JKS 文件,一般不是免费 SSL 证书本身的问题,而是转换过程没有正常完成。
常见原因主要有以下几种。
1. 直接修改文件扩展名
例如把:
certificate.crt
直接改成:
certificate.jks
这种方式是无效的。
文件扩展名只是名称变化,并不会改变证书实际的数据格式。
2. 没有导入私钥
Tomcat HTTPS 不仅需要服务器证书,还需要对应的私钥。
如果只有:
certificate.crt
而没有:
private.key
就无法生成完整的密钥库。
3. 私钥与证书不匹配
证书和私钥必须属于同一对密钥。
可以使用 OpenSSL 检查,例如分别计算公钥信息进行比对。
如果证书对应的是另一份私钥,即使成功生成密钥库,Tomcat启动 HTTPS 时也可能报错。
4. 中间证书没有正确导入
部分免费证书下载包会将服务器证书和中间证书分开提供。
例如:
certificate.crt
ca-bundle.crt
private.key
如果只导入服务器证书,没有正确处理中间证书链,客户端访问时可能出现证书链不完整的问题。
5. keytool或OpenSSL命令执行失败
在 Windows、Linux、macOS 上使用命令行工具转换时,如果 Java 或 OpenSSL 环境配置不正确,也可能导致转换没有真正完成。
因此,看到生成了一个 .jks 文件,并不能说明转换成功。
应该进一步检查文件大小、别名、证书数量和私钥条目。
JKS密码为空怎么办?
JKS 本身并不存在一个“免费证书默认密码”。
这是需要特别注意的地方。
如果自己使用:keytool
或者:openssl pkcs12
转换证书,密码一般是在转换过程中由管理员设置的。
例如生成 PKCS#12:
openssl pkcs12 -export \
-in certificate.crt \
-inkey private.key \
-out server.p12 \
-name tomcat
系统会要求设置密码。
这个密码不是 CA 给你的 SSL 证书密码,而是你为密钥库设置的密码。
如果下载的 JKS 文件本身没有密码,或者转换工具提示密码为空,需要先确认这个 JKS 是谁生成的、使用了什么参数,以及其中是否真的包含私钥。
不要简单地认为“免费证书密码就是空”。
Tomcat如何配置免费SSL证书?
完成转换以后,例如最终得到:server.p12
Tomcat 可以直接使用 PKCS#12。
以较新的 Tomcat 配置方式为例:
<Connector
    port="443"
    protocol="org.apache.coyote.http11.Http11NioProtocol"
    SSLEnabled="true"
    scheme="https"
    secure="true"
    keystoreFile="/path/server.p12"
    keystoreType="PKCS12"
    keystorePass="你的密钥库密码"
/>
如果使用 JKS,则对应配置可以使用:
<Connector
    port="443"
    protocol="org.apache.coyote.http11.Http11NioProtocol"
    SSLEnabled="true"
    scheme="https"
    secure="true"
    keystoreFile="/path/server.jks"
    keystoreType="JKS"
    keystorePass="你的JKS密码"
/>
实际参数会根据 Tomcat 版本、Java 版本以及现有 Connector 配置有所区别。
如果网站前面还有 Nginx、Apache、CDN 或负载均衡,则还需要确认 HTTPS 到底由哪一层终止。很多情况下,Tomcat 后端实际上并不直接处理公网 HTTPS。
免费SSL证书适合Tomcat生产环境吗?
从技术角度来说,免费 SSL 证书完全可以用于 Tomcat 生产环境。
真正需要考虑的不是“免费”两个字,而是证书的生命周期管理和服务器运维能力。
例如 Let's Encrypt 等免费 DV 证书可以正常用于:
- Tomcat
- Nginx
- Apache
- IIS
- Node.js
- CDN
- Kubernetes
但免费证书一般有效期较短,需要做好自动续期。
如果网站使用 Tomcat,并且希望减少人工转换和维护工作,可以考虑使用支持自动化部署的 ACME 工具,或者在证书管理系统中自动完成:
证书申请
↓
证书续期
↓
格式转换
↓
更新P12/JKS
↓
部署Tomcat
↓
重载Tomcat
这样可以避免每隔一段时间手工重新制作 JKS。
如果企业没有条件维护自动续期,或者需要人工技术支持、特定证书格式及更完整的服务,也可以考虑商业 SSL 证书。部分商业证书产品会根据服务器类型提供相应的 Tomcat/PFX/PKCS#12 交付方式,可以减少证书转换工作。
常见问题 FAQ
Q:免费SSL证书不能用于Tomcat吗?
A:可以。免费 SSL 证书本身并不限制 Tomcat 使用。问题主要在于证书下载后可能没有直接提供 JKS 格式,需要将 CRT、KEY 和中间证书转换为 JKS 或 PKCS#12。
Q:为什么下载的免费证书没有JKS文件?
A:因为 JKS 是 Java KeyStore 格式,并不是 CA 必须提供的证书格式。很多免费证书默认提供 CRT/PEM 证书和 KEY 私钥,用户需要根据 Tomcat 环境自行转换。
Q:JKS文件为什么是0字节?
A:常见原因是转换命令没有正常执行、直接修改了文件扩展名、没有提供私钥,或者转换过程中发生错误。JKS 不是把 .crt 改成 .jks 就能生成的,需要通过 keytool 或 OpenSSL 等工具进行实际格式转换。
Q:免费SSL证书转换JKS时需要密码吗?
A:一般需要。这个密码是管理员在创建 JKS 或 PKCS#12 密钥库时设置的,并不是免费 SSL 证书自带的密码。如果忘记了自己设置的密码,通常需要重新生成密钥库。
Q:Tomcat使用JKS还是PKCS#12比较好?
A:两种格式都可以,具体取决于 Java 和 Tomcat 版本以及现有部署环境。对于新部署环境,可以优先考虑 PKCS#12;如果现有系统已经使用 JKS,也可以继续使用 JKS,不需要为了格式本身强制更换。
免费SSL证书为什么没有Tomcat格式?JKS显示0字节怎么办的总结
免费 SSL 证书没有直接提供 Tomcat/JKS 格式,并不意味着证书不能部署到 Tomcat。免费证书一般提供标准的 CRT/PEM 证书、私钥以及中间证书,管理员需要根据 Java 环境转换成 JKS 或 PKCS#12 密钥库。
如果转换后 JKS 显示 0 字节,应重点检查证书、私钥、中间证书以及 keytool/OpenSSL 转换过程,而不是重新申请一张免费证书。
对于 Tomcat 部署,真正重要的是:
证书 + 私钥匹配 → 证书链完整 → 转换为JKS/PKCS#12 → 配置Tomcat → 重启或重新加载服务 → 检查HTTPS访问。
因此,免费 SSL 证书可以用于生产环境,关键在于是否能够正确完成证书格式转换以及后续的自动续期和部署。





 京公网安备11010502031690号
 网站经营企业工商营业执照

















