TLS 1.2和TLS 1.3都是用于保护网络通信的安全协议版本。最大的区别在于:TLS 1.3简化了握手流程、减少了连接建立时的往返次数,并移除了部分旧的加密算法和不安全配置。
简单来说,TLS 1.2兼容性较广,TLS 1.3在安全机制和连接效率方面进行了改进。现在部署HTTPS,一般建议优先启用TLS 1.3,同时保留TLS 1.2兼容性
TLS 1.2和TLS 1.3的主要区别
| 对比项目 | TLS 1.2 | TLS 1.3 |
|---|---|---|
| 发布时间 | 2008年 | 2018年 |
| 握手流程 | 完整握手一般需要2个往返 | 完整握手通常只需1个往返 |
| 加密算法 | 支持较多历史密码套件 | 移除了部分旧算法 |
| 密钥交换 | 支持RSA密钥交换、ECDHE等 | 仅支持前向安全的密钥交换方式 |
| 前向安全 | 取决于密钥交换方式 | 标准握手具备前向安全性 |
| 连接效率 | 握手过程相对复杂 | 握手过程更简化 |
| 0-RTT | 不支持 | 支持恢复连接时的0-RTT数据 |
| 兼容性 | 较广 | 需要客户端和服务器支持 |
1. 握手速度不同
TLS 1.2和TLS 1.3最明显的区别之一,就是建立安全连接时的握手流程。
TLS 1.2完整握手通常需要客户端和服务器进行两次网络往返(2-RTT),才能完成协商并建立连接。
TLS 1.3对握手流程进行了简化,在双方支持的情况下,完整握手通常只需要一次网络往返(1-RTT)。
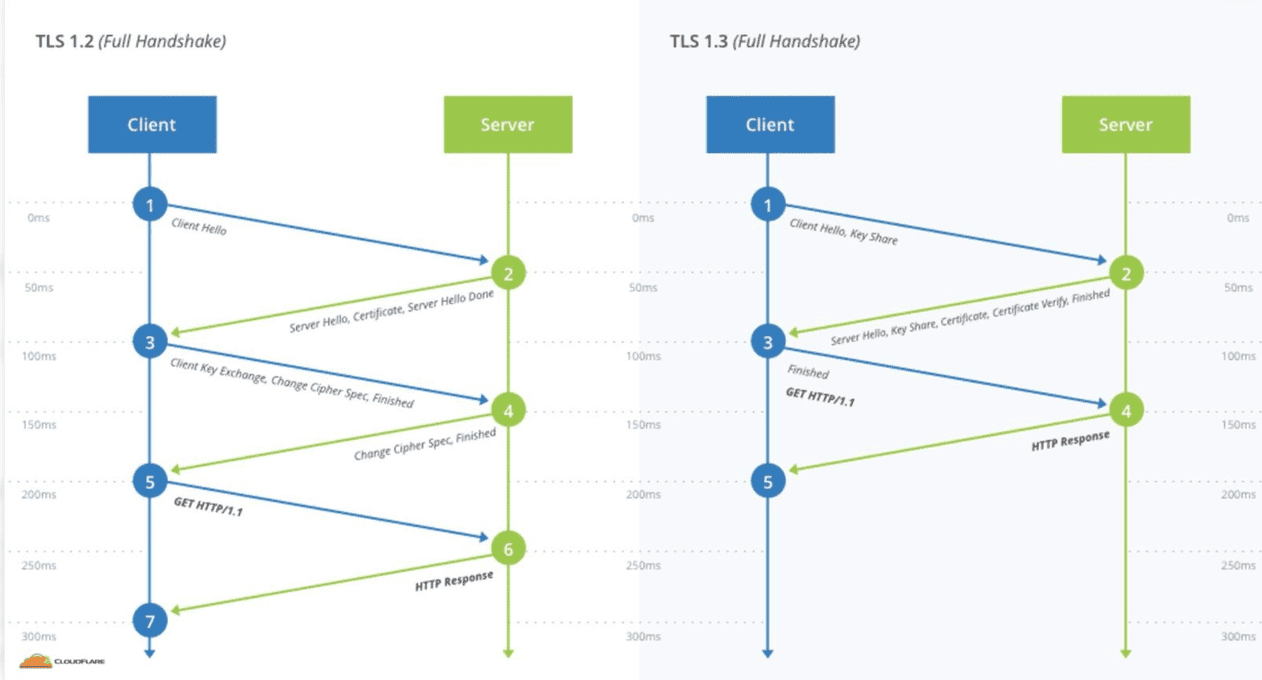
这意味着在网络延迟较高的环境中,TLS 1.3可以更快地完成安全连接建立,减少用户访问网站时的等待时间。
需要注意,TLS 1.3的1-RTT指的是完整握手过程,并不代表所有HTTPS请求都会减少一半耗时。实际访问速度还受到网络延迟、服务器性能、页面资源数量等因素影响。
2. 支持的加密算法不同
TLS 1.2支持的密码套件种类较多,其中包含一些已经不适合现代安全要求的旧算法和配置。
TLS 1.3重新整理了密码套件,移除了部分旧算法,例如:
- 静态RSA密钥交换
- 静态DH密钥交换
- CBC模式密码套件
- RC4
- 3DES
- SHA-1相关的旧式密码套件
TLS 1.3主要采用AES-GCM、ChaCha20-Poly1305等现代认证加密算法,并通过独立的密钥交换机制协商会话密钥。
这种调整减少了服务器错误启用弱加密配置的可能性,也简化了客户端与服务器之间的密码套件协商。
3. 前向安全机制不同
前向安全(Forward Secrecy)是TLS连接中的重要安全特性。
它主要解决一个问题:如果服务器长期使用的私钥在未来泄露,攻击者能否利用这个私钥解密过去截获的通信数据?
TLS 1.2是否具备前向安全性,取决于具体使用的密钥交换方式。
例如:
- 使用静态RSA密钥交换时,不具备前向安全性。
- 使用ECDHE等临时密钥交换方式时,可以实现前向安全性。
TLS 1.3则移除了静态RSA和静态DH密钥交换,标准握手采用临时密钥交换机制,因此具备前向安全性。
4. TLS 1.3支持0-RTT连接恢复
TLS 1.3增加了0-RTT(Zero Round Trip Time)机制。
当客户端之前已经与服务器建立过安全连接,并且保存了有效的会话恢复信息时,再次连接可以在发送握手消息的同时发送部分早期数据。
这样可以减少恢复连接时的等待时间。
但0-RTT并不是所有请求都适合使用。由于早期数据可能被攻击者重放,服务器需要针对业务操作进行防重放设计。
例如,查询网页等幂等操作可以根据实际情况考虑使用0-RTT,但涉及支付、订单提交、账户变更等操作时,需要特别谨慎。
5. TLS 1.2和TLS 1.3哪个更适合网站?
对于新建网站,建议优先启用TLS 1.3,同时保留TLS 1.2。
主要考虑三个方面:
第一,安全性。 TLS 1.3移除了部分旧的密钥交换方式和弱密码套件,安全配置更加简洁。
第二,连接效率。 TLS 1.3减少了完整握手的网络往返次数,在高延迟网络环境下更有优势。
第三,兼容性。 仍有部分旧客户端、旧操作系统或特殊设备不支持TLS 1.3。保留TLS 1.2可以兼顾这些访问环境。
如果网站只面向较新的浏览器和客户端,可以根据实际情况评估是否仅启用TLS 1.3;如果需要服务更多用户,TLS 1.2和TLS 1.3同时启用通常更稳妥。
6. 使用TLS 1.3需要更换SSL证书吗?
不需要。
TLS 1.2升级到TLS 1.3,主要涉及服务器软件、TLS库和相关配置,并不意味着必须重新购买SSL证书。
只要原有证书仍然有效,域名匹配正确,证书链完整,并且服务器支持TLS 1.3,就可以在不更换证书的情况下启用TLS 1.3。
例如,Nginx、Apache等Web服务器可以根据自身版本和TLS库支持情况配置TLS 1.3。
需要注意,TLS 1.3是否可用不仅取决于Web服务器版本,还与OpenSSL等底层TLS库版本有关。部署前应检查实际运行环境。
常见问题 FAQ
Q:TLS 1.3比TLS 1.2快多少?
A:TLS 1.3完整握手通常比TLS 1.2少一次网络往返,但实际网页加载速度不会固定提升某个百分比,具体取决于网络延迟和服务器环境。
Q:TLS 1.3是否完全取代TLS 1.2?
A:目前并非所有浏览器、操作系统和设备都支持TLS 1.3。为了兼容不同访问环境,很多网站仍然同时启用TLS 1.2和TLS 1.3。
Q:TLS 1.3需要单独购买证书吗?
A:不需要。TLS 1.3是服务器支持的传输协议版本,不是独立的SSL证书类型。原有有效证书通常可以继续使用。
Q:SSL证书有效期会影响TLS 1.2或TLS 1.3吗?
A:不会直接决定协议版本。证书有效期主要影响证书是否仍然可信和可用,而TLS版本由服务器、客户端及其TLS实现共同决定。
TLS 1.2和TLS 1.3的主要差异在于握手效率、密码套件和密钥交换机制。TLS 1.3通过简化握手、移除部分旧算法以及采用前向安全的密钥交换方式,提高了安全性和连接效率。网站升级TLS 1.3不需要单独购买新证书,关键是服务器软件和TLS库必须支持。


 京公网安备11010502031690号
 网站经营企业工商营业执照